
Manager parole CloudSeif: cum sunt protejate secretele și cum se folosește seiful
Introducere
Modulul Manager parole din grupul CloudSeif este un seif de echipă pentru parole, note confidențiale și fișiere sensibile (certificate, chei de licență, contracte). Spre deosebire de câmpurile obișnuite din BOCP, conținutul unui secret este criptat cu chei pe care BOCP nu le deține: fiecare utilizator are o parolă de seif proprie, care nu este stocată nicăieri, iar fără ea secretele nu pot fi decriptate. Administratorul principal al contului decide cine vede fiecare secret, iar fiecare vizualizare rămâne înregistrată permanent într-un jurnal care nu poate fi modificat.
Ce găsești în acest articol
- Ce garantează seiful și ce nu
- Cum sunt protejate secretele
- Configurare inițială
- Utilizare zilnică
- Deblocarea seifului pentru câteva minute
- Drepturi pentru utilizatori
- Acces, grupuri și retragerea accesului
- Parolă de seif uitată
- Jurnalul de acces
- Probleme frecvente și soluții
- De știut
Ce garantează seiful și ce nu
Ce garantează. Nicio informație stocată de BOCP nu este suficientă pentru a decripta un secret: nici baza de date, nici copiile de siguranță, nici codul aplicației, nici cheile interne ale serverului. Pentru a citi un secret este nevoie de parola de seif a unui utilizator autorizat, introdusă în ultimele minute în același browser (vezi Deblocarea seifului), sau de codul de recuperare păstrat de administrator în seiful fizic al firmei. Parolele de seif nu sunt salvate nicăieri și nu pot fi „recuperate" de echipa BOCP: dacă se pierd atât parola administratorului cât și codul de recuperare, secretele sunt pierdute definitiv. Aceasta nu este o limitare, ci exact protecția pe care o oferă seiful.
Ce nu garantează. Decriptarea se face pe serverul BOCP, în momentul în care utilizatorul își introduce parola de seif. Parola există în memoria serverului doar pentru durata acelei cereri și este apoi eliminată. Cineva care ar avea acces neautorizat la serverul în funcțiune ar putea, în principiu, să modifice aplicația pentru a intercepta parola în acel moment. Protecția împotriva acestui scenariu este asigurată de securitatea infrastructurii și de procedurile interne ale BOCP, nu de criptare. Spunem acest lucru explicit pentru că o promisiune de „nimeni nu poate citi niciodată" ar fi incorectă pentru orice seif care decriptează pe server.
Ce acceptă conștient. Cât timp seiful este deblocat într-un browser (implicit 10 minute de activitate), oricine controlează acel browser sau acea sesiune BOCP — o persoană care ajunge la un calculator lăsat nesupravegheat, sau un atacator care a reușit să preia sesiunea — poate citi secretele la care utilizatorul are acces, fără să cunoască parola de seif. Nu poate însă partaja secrete cu alte persoane (cu excepția aprobării unei solicitări deja depuse de un coleg înregistrat în seif), nu poate retrage acces și nu poate modifica grupurile sau cheile: aceste operațiuni cer parola întotdeauna. Intervalul scurt, butonul Blochează seiful și faptul că deblocarea moare la închiderea browserului sunt măsurile care limitează acest risc; administratorul poate dezactiva complet deblocarea (0 minute).
Cum sunt protejate secretele
Fiecare secret primește o cheie proprie, aleatoare, cu care conținutul (utilizator, parolă, adresă, note, fișier) este criptat cu algoritmul AES pe 256 de biți, însoțit de o semnătură de integritate care detectează orice modificare a datelor stocate. Fișierele sunt comprimate înainte de criptare, ca să ocupe mai puțin spațiu.
Cheia secretului nu este stocată ca atare. Ea este „împachetată" separat pentru fiecare persoană sau grup cu drept de acces, folosind o pereche de chei personală (criptare asimetrică RSA pe 4096 de biți). Cheia privată a fiecărui utilizator este, la rândul ei, criptată cu o cheie derivată din parola sa de seif printr-un procedeu lent, proiectat special ca ghicirea parolei să fie impracticabilă (PBKDF2 cu 200.000 de iterații). Peste toate aceste chei împachetate se aplică un al doilea strat de criptare cu o cheie internă a contului, astfel încât o copie a bazei de date luată izolat nu permite nici măcar începerea unei încercări de ghicire.
Consecințe practice:
- Un secret poate fi partajat cu un coleg fără ca acesta să fie conectat: se împachetează cheia secretului pentru cheia sa publică.
- Administratorul principal are întotdeauna acces la toate secretele, pentru că fiecare secret este împachetat obligatoriu și pentru cheia sa și pentru cheia de recuperare.
- La retragerea accesului unei persoane sau unui grup, cheia secretului este schimbată automat și conținutul re-criptat, astfel încât o copie veche a datelor nu mai poate fi folosită.
- Titlul, descrierea și categoria secretului nu sunt criptate: ele servesc la listare și căutare. Nu puneți date sensibile în ele.
Configurare inițială
Se intră în modulul CloudSeif → Manager parole. Pașii de mai jos se fac o singură dată, de către administratorul principal al contului. Ghidul pas cu pas: Cum configurez Managerul de parole CloudSeif.
- Crearea parolei de seif a administratorului. În meniul Parola mea de seif se apasă Creează parola de seif și se alege o frază lungă (minimum 14 caractere, valoare implicită configurabilă), diferită de parola de autentificare în BOCP. Parola nu se poate recupera, doar reseta prin codul de recuperare.
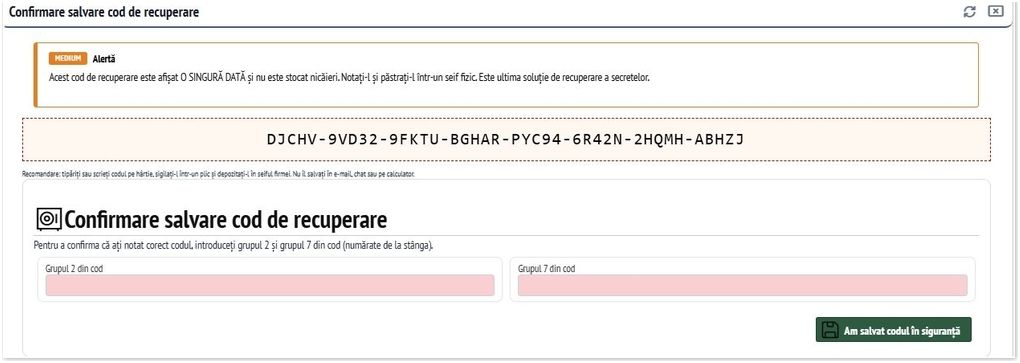
- Generarea codului de recuperare. În Setări modul → Cheie de recuperare se apasă Generează codul de recuperare, se introduce parola de seif și se afișează un cod de 40 de caractere, în 8 grupuri de 5. Codul este afișat o singură dată. Se notează pe hârtie, se sigilează într-un plic și se depune în seiful fizic al firmei. Pentru confirmare, sistemul cere retastarea a două grupuri alese aleator din cod.
- Categorii. În Setări modul → Categorii se definesc categoriile de secrete (de exemplu Bănci, Furnizori, Servere, Clienți).
- Limite. În Setări modul → Setări generale seif se stabilesc dimensiunea maximă a fișierelor atașate (implicit 10 MB), lungimea minimă a parolelor de seif și numărul de minute de inactivitate după care seiful se blochează (implicit 10, maximum 60, 0 = parola se cere la fiecare operațiune).
Ceilalți utilizatori își creează fiecare propria parolă de seif, autentificați cu contul lor, din meniul Manager parole → Parola mea de seif. Până atunci nu li se poate acorda acces la niciun secret, iar în Utilizatori și grupuri apar în lista „fără parolă de seif". Administratorul nu poate crea parola în locul lor.
Notă: lângă fiecare câmp de parolă de seif apare un câmp fix „Utilizator seif" cu valoarea seif:numele-dumneavoastră. El există doar pentru managerul de parole din browser: așa browserul salvează parola de seif ca o intrare separată și nu o suprascrie peste parola de autentificare în BOCP. Puteți accepta liniștit oferta browserului de a o salva.
Utilizare zilnică
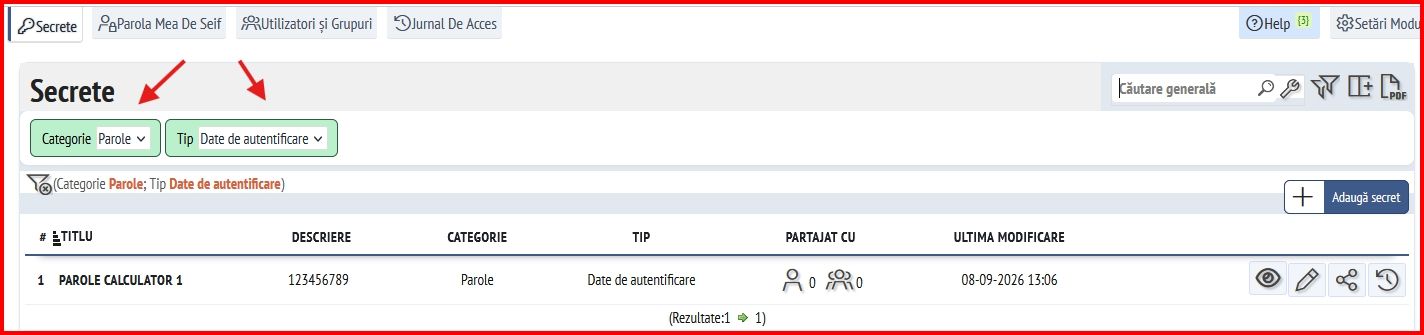
Adăugarea unui secret (administratorul principal și utilizatorii cu dreptul de creare, vezi mai jos): în lista Secrete se apasă Adaugă secret, se completează titlul și descrierea (necriptate), categoria, tipul (date de autentificare, notă securizată sau fișier), apoi conținutul criptat: utilizator, parolă, adresă, note și, opțional, un fișier. Administratorul poate bifa direct utilizatorii și grupurile care primesc acces; un secret creat de un utilizator obișnuit este vizibil pentru el și pentru administrator. Salvarea cere parola de seif a celui care salvează (sau seiful deblocat; dacă se bifează utilizatori sau grupuri, parola este cerută oricum). Cu Adaugă mai multe se pot importa mai multe secrete deodată dintr-un tabel copiat din Excel: un rând pe secret, cu coloanele titlu, utilizator, parolă, adresă, descriere.
Vizualizarea unui secret: se apasă pictograma cu ochi din listă și se introduce parola de seif. Dacă seiful este deblocat (vezi secțiunea următoare), în locul câmpului de parolă apare bara roșie cu timpul rămas și butonul Afișează. Valorile se pot copia în clipboard cu un clic, iar parola este mascată până la apăsarea butonului de afișare. Fiecare vizualizare este înregistrată în jurnal.
Descărcarea unui fișier: în fereastra secretului, sub fișier, se introduce parola de seif (sau, dacă seiful este deblocat, se apasă direct) și se apasă Descarcă fișierul. Fișierul este decriptat doar în acel moment și descărcarea este înregistrată separat în jurnal.
Deblocarea seifului pentru câteva minute
Introducerea parolei de seif la fiecare clic este obositoare, așa că după o parolă corectă seiful rămâne deblocat în browserul respectiv timp de 10 minute de activitate (durata se stabilește în Setări generale seif). În acest interval, vizualizarea, descărcarea, crearea și editarea secretelor, precum și aprobarea solicitărilor de acces, nu mai cer parola; fiecare secret deschis sau salvat prelungește intervalul, simpla navigare prin pagini nu. Fiecare pagină a modulului începe atunci cu o bară roșie care arată timpul rămas, butonul Blochează seiful și butonul Extinde deblocarea. Seiful se blochează și singur la expirare, la închiderea browserului, la ieșirea din BOCP, la schimbarea parolei de seif și la folosirea codului de recuperare.
Cum funcționează, pe scurt. La deblocare, cheia privată a utilizatorului este criptată cu o cheie aleatoare nouă, iar cele două jumătăți sunt separate: partea criptată rămâne în sesiunea de pe server, cheia aleatoare există doar în browserul utilizatorului și nu este scrisă niciodată pe server. Baza de date și copiile de siguranță conțin în continuare doar date criptate; jumătatea din browser nu deschide nimic fără sesiune, iar sesiunea nu deschide nimic fără browser. Parola de seif în sine nu este reținută nici acum.
Ce cere parola întotdeauna, chiar cu seiful deblocat: partajarea și retragerea accesului, ștergerea unui secret, grupurile și membrii lor, resetarea parolei unui utilizator, codul de recuperare și schimbarea propriei parole. Aprobarea unei solicitări de acces se poate face cu seiful deblocat, pentru că acordă acces doar colegului care a cerut-o. Astfel, chiar dacă cineva profită de un browser deblocat, nu poate obține un acces care să supraviețuiască celor 10 minute.
Atenție: un calculator lăsat nesupravegheat cu seiful deblocat este echivalent cu un seif deschis pentru cel care se așază la el. Apăsați Blochează seiful când plecați. Firmele care nu acceptă acest compromis setează 0 minute și revin la parola la fiecare operațiune.
Drepturi pentru utilizatori
Implicit, un utilizator obișnuit poate doar să vizualizeze secretele la care a primit acces. În Setări modul → Drepturi utilizatori, administratorul principal poate acorda, per utilizator, trei drepturi suplimentare:
- Poate edita conținutul secretelor la care are acces — utilizatorul poate modifica titlul, descrierea, categoria și conținutul criptat al secretelor pe care le vede deja, cu propria parolă de seif. Modificările apar în jurnal.
- Poate crea secrete noi — utilizatorul poate adăuga secrete; acestea sunt împachetate automat și pentru administrator și pentru cheia de recuperare, iar partajarea către alți colegi rămâne la administrator sau la un manager de secrete.
- Manager secrete — utilizatorul poate acorda altor colegi și grupurilor acces la secretele pe care le vede el însuși, vede solicitările de acces pentru acele secrete în meniul Solicitări acces și le poate aproba sau respinge. Nu poate retrage acces și nu poate șterge secrete.
Retragerea accesului, ștergerea, grupurile, resetarea parolelor și codul de recuperare rămân exclusiv la administratorul principal. Orice utilizator poate cere acces la un secret pe care nu îl vede, din tabul Secrete fără acces, cu o justificare.
Acces, grupuri și retragerea accesului
Din pictograma Partajare / acces a unui secret, administratorul vede cine are acces, acordă acces unui utilizator sau unui grup și retrage accesul. Orice modificare cere parola de seif a administratorului. Tabul Acces la secrete din pagina Secrete arată, pentru fiecare utilizator, secretele la care are acces direct sau prin grupuri.
Grupurile se creează în Utilizatori și grupuri → Grupuri. Un grup are propria pereche de chei; membrii primesc cheia grupului, iar secretele partajate cu grupul devin accesibile tuturor membrilor. La scoaterea unui membru din grup, cheia grupului este schimbată automat și toate secretele grupului sunt reîmpachetate, astfel încât fostul membru nu mai poate citi nici măcar secretele la care avea acces anterior.
Notă: grupurile seifului sunt separate de grupurile de utilizatori din setările generale ale contului. O modificare de membri făcută acolo nu afectează seiful, tocmai pentru ca accesul la secrete să nu se schimbe fără reîmpachetarea cheilor.
Parolă de seif uitată
Un utilizator obișnuit își pierde parola: administratorul deschide Utilizatori și grupuri → Utilizatori, apasă pictograma de resetare la utilizatorul respectiv, stabilește o parolă temporară și își introduce propria parolă de seif. Sistemul generează o cheie nouă pentru utilizator și reîmpachetează pentru ea exact secretele și grupurile la care avea acces. Parola temporară se comunică utilizatorului pe alt canal (telefon, în persoană). Cu parola temporară utilizatorul nu poate vizualiza secrete: singura acțiune permisă este schimbarea ei din Parola mea de seif.
Administratorul își pierde parola sau se schimbă administratorul principal: în Setări modul → Cheie de recuperare se folosește secțiunea Am uitat parola de administrator: se introduce codul de 40 de caractere din seiful fizic și o parolă de administrator nouă. Toate secretele sunt reîmpachetate pentru noua cheie de administrator; dacă administratorul s-a schimbat, cheia și accesele fostului administrator sunt eliminate și toate secretele primesc chei noi. Imediat după, se recomandă generarea unui cod de recuperare nou. Codul de recuperare aparține firmei, nu persoanei.
Atenție: dacă se pierd atât parola administratorului cât și codul de recuperare, secretele nu mai pot fi citite de nimeni, inclusiv de echipa BOCP. Nu există nicio cale ocolitoare.
Jurnalul de acces
Pagina Jurnal de acces este vizibilă doar administratorului principal și înregistrează permanent: crearea, modificarea și ștergerea secretelor, fiecare vizualizare și descărcare (cu utilizator, dată și adresă IP), acordarea și retragerea accesului, schimbările de membri în grupuri, resetările de parole, parolele greșite, deblocarea seifului într-o sesiune și blocarea lui manuală, precum și folosirea codului de recuperare. Pentru fiecare secret există și un jurnal propriu, din pictograma Jurnal acces secret, care arată cine are acces în prezent și istoricul complet.
Înregistrările nu pot fi editate sau șterse din aplicație. Fiecare înregistrare poartă o semnătură criptografică ce include semnătura înregistrării anterioare, formând un lanț legat de cheia internă a contului. Butonul Verifică integritatea jurnalului recalculează lanțul și semnalează orice înregistrare modificată sau lipsă. Dacă înregistrarea în jurnal eșuează, secretul nu este decriptat.
Probleme frecvente și soluții
- „Parola de seif este greșită" deși parola este corectă — parola de seif este diferită de parola de autentificare în BOCP. Dacă administratorul a resetat-o recent, se folosește parola temporară primită de la el și se schimbă imediat.
- „Prea multe încercări greșite" — după 5 parole greșite în 5 minute, seiful blochează temporar utilizatorul. Se așteaptă intervalul afișat. Încercările sunt înregistrate în jurnal.
- „Deblocarea a expirat" — au trecut minutele de inactivitate sau seiful a fost blocat din bara roșie. Se introduce din nou parola de seif.
- Seiful nu rămâne deblocat — setarea de minute este 0, utilizatorul are o parolă temporară (trebuie schimbată întâi), sau conexiunea nu este securizată (deblocarea se reține doar prin HTTPS).
- Browserul a suprascris parola de autentificare în BOCP cu parola de seif — se întâmpla în versiunile de dinainte de câmpul „Utilizator seif". Se restabilește parola de BOCP salvată în browser, apoi se salvează parola de seif din nou la următoarea deblocare: browserul o va înregistra sub
seif:nume. - Un coleg nu apare în lista de partajare — nu și-a creat încă parola de seif. Trebuie să se autentifice cu contul lui și să apese Creează parola de seif în Parola mea de seif.
- Nu se poate adăuga un secret — codul de recuperare nu a fost generat, sau utilizatorul nu are dreptul de creare. Seiful refuză să stocheze secrete care nu ar putea fi recuperate.
- Fișierul nu se încarcă — depășește limita din Setări generale seif. Limita implicită este 10 MB.
De știut
Notă: ștergerea unui secret elimină definitiv conținutul criptat și toate cheile sale; în jurnal rămâne doar titlul și istoricul de acces, tocmai pentru a răspunde ulterior la întrebarea „cine a văzut această parolă și când".
Notă: modificarea unui secret cere parola de seif (sau seiful deblocat) pentru a-i afișa conținutul actual și din nou la salvare. Parola în sine nu este niciodată reținută.
Atenție: codul de recuperare este ultima soluție. Nu îl păstrați în e-mail, în chat sau pe calculator. Dacă există bănuiala că a fost văzut de o persoană neautorizată, se generează imediat unul nou din Setări modul → Cheie de recuperare; cel vechi devine inutilizabil.
Vezi și
Was this article helpful?